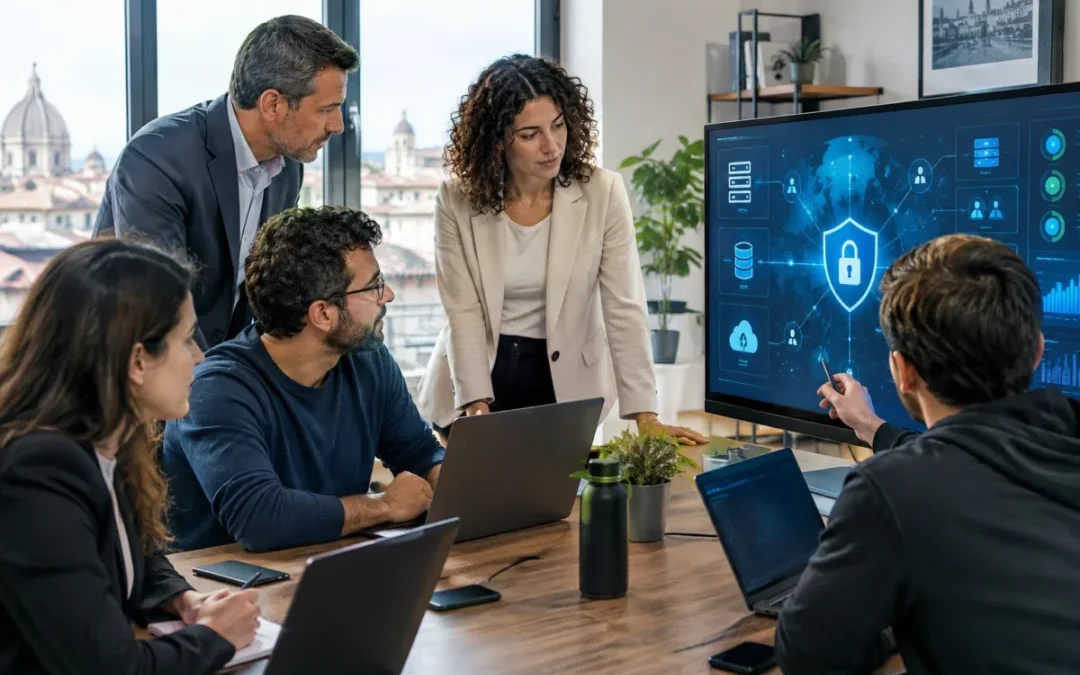
La cybersecurity aziendale riguarda l’insieme di strumenti, regole e comportamenti utilizzati per proteggere dati, dispositivi, applicazioni e reti da attacchi informatici, errori e accessi non autorizzati. Il tema coinvolge grandi gruppi, PMI, professionisti e lavoratori autonomi: qualunque organizzazione utilizzi posta elettronica, software gestionali, servizi cloud o sistemi di pagamento può diventare un obiettivo.
Phishing, ransomware, furto delle credenziali e vulnerabilità dei programmi sono tra i rischi più frequenti. Un messaggio apparentemente legittimo può indurre una persona a consegnare una password; un software non aggiornato può offrire un punto di ingresso; un account con permessi eccessivi può permettere a un intruso di raggiungere dati riservati. Le conseguenze comprendono blocchi operativi, perdita di informazioni, costi di ripristino e danni alla continuità aziendale.
Proteggere i sistemi informatici richiede quindi un approccio organizzativo, oltre che tecnologico. Backup verificati, autenticazione multifattore, aggiornamenti, gestione degli accessi, formazione del personale e procedure per affrontare gli incidenti devono essere collegati a una valutazione dei rischi. Le indicazioni dell’Agenzia per la cybersicurezza nazionale possono aiutare le organizzazioni a orientarsi tra prevenzione, gestione e risposta.
Che cosa significa cybersecurity aziendale
La cybersecurity aziendale è il sistema coordinato di misure destinato a garantire riservatezza, integrità e disponibilità delle informazioni. Non riguarda soltanto il reparto IT: coinvolge la direzione, i dipendenti, i fornitori e chiunque abbia accesso ai sistemi dell’impresa.
Una protezione adeguata parte dall’inventario delle risorse: computer, smartphone, server, account, applicazioni, archivi digitali e servizi cloud. Per ogni elemento occorre sapere chi lo utilizza, quali dati contiene e che cosa accadrebbe se fosse compromesso. Una PMI che conosce i propri sistemi può stabilire priorità realistiche anche con un budget limitato.
La gestione delle principali sfide delle PMI comprende anche la capacità di mantenere operativi i processi e proteggere le informazioni commerciali, amministrative e relative ai clienti.
Le minacce più comuni per imprese e professionisti
Gli attacchi informatici sfruttano spesso una combinazione di debolezze tecniche e comportamenti prevedibili. Conoscere i principali rischi consente di associare ogni minaccia a una misura preventiva.
- Phishing: email, messaggi o telefonate falsificate spingono a cliccare un link, aprire un allegato o comunicare credenziali.
- Ransomware: un programma malevolo cifra i file o blocca i sistemi, chiedendo un pagamento per il ripristino.
- Furto delle credenziali: password riutilizzate, banche dati compromesse e tecniche di ingegneria sociale possono facilitare l’accesso agli account.
- Vulnerabilità software: programmi e dispositivi non aggiornati possono contenere difetti sfruttabili da soggetti esterni.
- Accessi non autorizzati: account ex dipendenti, permessi assegnati senza controllo o configurazioni errate possono esporre dati e applicazioni.
Le difese da adottare in azienda
Le misure di sicurezza devono essere proporzionate alle dimensioni dell’organizzazione, ai dati trattati e alla rilevanza dei processi. Una protezione completa nasce dalla combinazione di strumenti tecnici e procedure interne.
Backup e continuità operativa
I backup devono essere automatici, separati dai sistemi principali e sottoposti a verifiche periodiche di ripristino. Una copia mai testata non offre garanzie sufficienti. È utile definire quali dati recuperare per primi e in quanto tempo riattivare i servizi indispensabili.
Autenticazione e gestione dei permessi
L’autenticazione multifattore aggiunge un controllo oltre alla password e riduce il rischio legato alle credenziali rubate. I permessi devono seguire il principio del privilegio minimo: ogni persona accede soltanto alle risorse necessarie per il proprio ruolo. Gli account non più utilizzati vanno disattivati rapidamente.
Aggiornamenti e formazione
Sistemi operativi, applicazioni e dispositivi di rete devono ricevere gli aggiornamenti di sicurezza secondo un calendario definito. La formazione aiuta il personale a riconoscere richieste anomale, allegati sospetti e tentativi di manipolazione. Le competenze digitali richieste dalle aziende comprendono anche comportamenti consapevoli nella gestione delle informazioni.
Come valutare i rischi e gestire un incidente
La valutazione dei rischi permette di evitare interventi casuali. L’impresa può classificare dati e servizi in base a valore, sensibilità e impatto di un eventuale blocco, quindi individuare le vulnerabilità più probabili e le conseguenze operative.
Un piano di risposta dovrebbe indicare chi segnala l’incidente, chi decide il blocco degli account, chi contatta i fornitori e come vengono conservate le evidenze. Le fasi principali comprendono rilevazione, contenimento, analisi, ripristino e revisione delle procedure. Anche un semplice registro degli eventi aiuta a individuare errori ricorrenti e a migliorare le difese.
Per indicazioni tecniche e aggiornamenti sulle minacce, l’Agenzia dell’Unione europea per la cybersicurezza (ENISA) mette a disposizione materiali dedicati alla resilienza digitale e alla direttiva NIS2.
NIS2: a chi si applica e che cosa cambia
La direttiva NIS2 rafforza i requisiti di sicurezza e di gestione degli incidenti per organizzazioni attive in settori considerati rilevanti o importanti, secondo criteri dimensionali e normativi. Gli obblighi non riguardano automaticamente ogni professionista o piccola impresa: l’applicazione dipende dal settore, dal ruolo dell’organizzazione e dal recepimento nazionale.
Per capire se una realtà rientra nel perimetro occorre consultare le indicazioni dell’ACN e il testo della Commissione europea sulla direttiva NIS2, verificando anche eventuali comunicazioni rivolte al proprio settore. Anche quando la normativa non è direttamente applicabile, le relative pratiche — valutazione dei rischi, controllo dei fornitori, formazione e gestione degli incidenti — rappresentano una base utile per migliorare la sicurezza.
Un percorso realistico per una PMI
Una piccola impresa può iniziare da un controllo degli account e dei dispositivi, dall’attivazione dell’autenticazione multifattore, dalla verifica dei backup e dall’aggiornamento dei sistemi. Successivamente può formalizzare le responsabilità, definire una procedura per gli incidenti e programmare sessioni periodiche di formazione.
La cybersecurity non coincide con l’acquisto di un singolo programma. Richiede verifiche ricorrenti, responsabilità chiare e attenzione ai fornitori che trattano dati o collegano i propri sistemi a quelli aziendali. Un piano progressivo consente di ridurre i rischi più immediati e di destinare le risorse alle aree con maggiore impatto.
Domande frequenti sulla cybersecurity aziendale
Le domande più comuni riguardano soprattutto gli investimenti necessari, il ruolo del personale e l’applicazione della normativa.
La cybersecurity riguarda anche una microimpresa?
Sì. Anche una microimpresa può subire furti di credenziali, blocchi dei file o accessi abusivi. Le prime misure possono concentrarsi su backup, autenticazione multifattore, aggiornamenti e formazione.
Qual è la prima misura da adottare?
Conviene effettuare una ricognizione di account, dispositivi, dati e servizi utilizzati. In parallelo è opportuno verificare i backup e proteggere gli account più importanti con l’autenticazione multifattore.
La NIS2 si applica a tutte le aziende?
No. L’applicazione dipende da settore, dimensioni, ruolo nella catena di fornitura e disposizioni nazionali. Le organizzazioni devono verificare il proprio perimetro attraverso le indicazioni ufficiali dell’ACN e della Commissione europea.